



- 글자크기


금감원, 대부업권 보안 점검 주문…취약점 방치 시 제재
점검 내용 분석, 대부업권 '보안 내부통제 가이드라인' 마련 예정
장민태 기자
| jmt@newsprime.co.kr |
2026.11.17 14:09:04
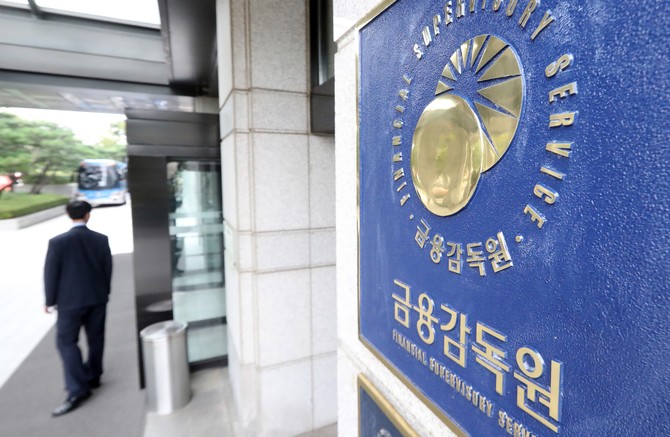
서울 여의도 소재 금융감독원 본원. ⓒ 연합뉴스
[프라임경제] 금융권 전반으로 해킹 위협이 확산하자, 금융당국이 대부업권에 시스템 전반의 점검을 주문했다. 점검 내용이 부실할 경우, 엄정 제재할 방침이다.
금융감독원(이하 금감원)은 17일 오후 2시 여의도 본원에서 약 70개 대부업체 보안·전산 담당자 등 실무자를 대상으로 '금융권 침해사고 관련 설명회'를 개최했다.
이날 금감원이 전파한 당부사항에 따르면 대부업권은 외부 접근이 허용된 모든 IT 자산과 영업·관리 목적의 API 서비스, 개발·테스트 임시 운영 시스템 등을 빠짐없이 점검해야 한다.
또 최고경영자나 전결권자가 보완 조치에 필요한 인력 예산의 지원을 결정하는지 여부 등 내부통제 쳬계도 살펴봐야 한다.
대부금융협회는 이번 점검을 통해 확인된 공통적인 취약점과 개선 필요사항 등을 회원사에 전파해야 한다. 대부업권의 전반의 보안 수준이 제고될 수 있도록 지도하는 역할을 당부받았다.
금융당국은 점검 결과를 분석해 '대부업권 보안 내부통제 가이드라인'을 마련할 계획이다. 점검 내용이 부실하거나 취약점을 방치해 정보유출 등이 발생할 경우, 엄정 제재할 방침이다.
아울러 대부업자는 침해사고가 발생할 경우 골든타임 내에 금융감독원과 한국인터넷진흥원(KISA)에 즉시 보고해야 한다. 금융당국은 개별 업체에 대한 침해시도가 다른 업체에서도 유사하게 발생할 수 있는 만큼 업권의 적극적인 협력이 매우 중요하다는 입장이다.
김형원 금감원 부원장보는 설명회에서 "최근 금융권에서 침해사고가 잇따라 발생함에 따라 대부업권도 보안상 취약점을 신속하게 정비해야 한다"고 강조했다.
이어 "정보보안은 대부업권이 신뢰를 담보하는 필수 투자"라며 "자체 점검이 마무리되는 대로 취약점 개선과 보안수준 강화를 위해 필요한 조치를 신속하게 완료해야 한다"고 당부했다.


저작권자(c) 프라임경제, 무단전재 및 재배포금지, AI 학습 및 활용 금지
많이 본 뉴스

(우) 07333 서울시 영등포구 여의대방로67길 9 (여의도동 44-33) 두일빌딩3층 | Tel : 02-761-6114 | Fax : 02-761-6163
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」

모바일 보기