



- 글자크기


美 매체 "KT, 해킹 세 차례 숨기고 로그 삭제·고객에 거짓말"
"임원급 조직화된 증거 훼손"…고객에 '안전 홍보' 문제 삼아
박지혜 기자
| pjh@newsprime.co.kr |
2026.10.19 16:20:27
[프라임경제] KT(030200)의 해킹 은폐와 정부 조사 방해 논란이 해외로 번지고 있다. 미국 기술 전문매체가 KT가 세 차례의 사이버공격을 숨기고 로그를 삭제했으며, 고객에게 사실과 다른 설명을 했다는 강도 높은 내용으로 관련 의혹을 집중 조명했다.
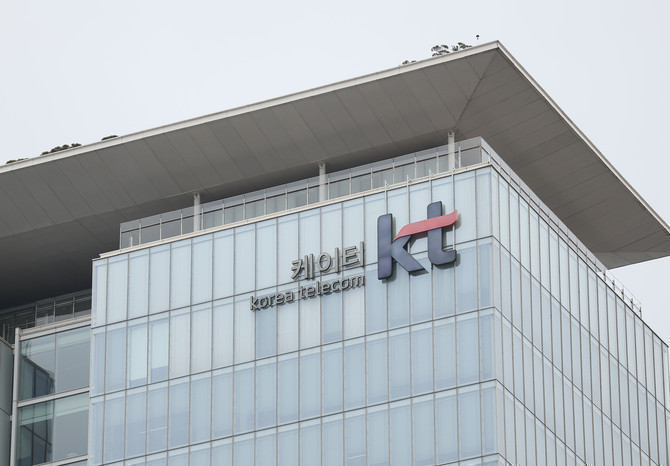
KT 광화문 사옥 전경. ⓒ 연합뉴스
미국 '테크 타임즈(Tech Times)'는 지난 13일 'KT Corp Hid Three Cyberattacks, Deleted Logs, Lied to Customers: Lawmakers'라는 제목의 기사를 게재했다. 우리말로 옮기면 'KT가 세 차례의 사이버공격을 숨기고 로그를 삭제했으며 고객에게 거짓말했다'는 의미다.
Tech Times는 KT의 대응을 단순한 보안사고가 아닌 반복된 '은폐(concealment)'로 규정했다.
그러면서 지난 2024년 초부터 2025년 8월까지 세 차례 해킹 사실을 정부 조사기관에 숨겼으며, 임원 지시로 서버 로그를 삭제하고 침해 서버를 폐기해 조사를 방해했다고 전했다.
첫 번째 사례로는 지난 2024년 발생한 악성코드 감염을 들었다.
KT IT서비스망 서버 38대에서 BPF도어(BPFDoor)를 포함한 악성코드가 발견됐지만 당국에 신고하지 않았고, 개인정보보호책임자가 감염 서버의 로그를 삭제하도록 지시했다고 보도했다. 해당 서버에서 직원 23명의 개인정보가 유출된 사실도 언급했다.
두 번째로는 지난 2025년 통신사 대상 보안 점검 과정에서 감염 서버 10대가 추가로 발견됐으며, 이들 서버에서도 로그가 삭제된 사실이 확인됐다고 언급했다.
세 번째 사례는 지난 2025년 8월 해킹 전문지 '프랙(Phrack)'의 폭로 이후 대응이다.
Tech Times는 KT가 관련 서버를 반복적으로 폐기하고 정부 조사기관에는 서버 폐기 시점과 관련해 사실과 다른 정보를 제출했다고 보도했다. 특히 이를 세 사례 가운데 "가장 대담한(the most brazen)" 행위라고 평가했다.
KT가 같은 기간 고객에게 자사 보안의 안전성을 강조한 점도 집중적으로 다뤘다.
Tech Times는 KT가 고객 대상 설명회에서 경쟁사에서 발견된 웹셸이나 BPF도어 같은 악성코드가 KT 서버에서는 발견되지 않았다고 설명했다고 전했다.
내부적으로는 침해 정황에 대한 조사가 진행되고 있었지만 외부에는 안전성을 강조했다는 점을 문제 삼은 것이다.
매체는 이와 관련해 조경태 국민의힘 의원의 국정감사 발언을 언급했다. 조 의원은 KT가 지난해 7월 고객 대상 브리핑을 통해 다른 통신사 해킹 사고에서 발견된 악성코드 'BPF도어'가 자사 서버에서는 발견되지 않았다는 취지로 발표했다고 지적했다.
조 의원은 지난 12일 서울 여의도 국회에서 열린 과학기술정보방송통신위원회 국정감사에서 김종철 방미통위원장에게 "회사(KT)가 이미 침해 사실을 알고 있었거나 확인할 수 있는 상황에서 '우리는 괜찮다'는 취지로 고객에게 홍보했다면 이용자를 기만한 것 아니냐"고 물었다.
이에 김 위원장은 "거짓으로 설명·고지하는 행위에 해당될 수 있다"며 KT에 대한 사실조사는 종료됐고 내부 후속 절차가 진행 중이라고 밝혔다.
조 의원이 최대 3개월간 신규 가입자 모집 금지 가능성을 거론하며 실효적인 제재를 요구하자 김 위원장은 "전기통신사업법 금지 행위 위반에 대해서는 시정명령과 과징금을 부과할 수 있다"며 "사실 확인이 되는 대로 그에 따라 조치하겠다"고 답했다.
특히 Tech Times는 로그 삭제와 서버 폐기, 허위정보 제출을 단순한 보안 관리 부실과 구분해 다뤘다.
아울러 이번 사건을 경영진 책임 문제로 봤다. 로그 삭제가 일선 직원의 독단적 행동이 아니라 개인정보보호책임자 등 임원급에서 이뤄졌다는 점에 주목했다.
테크 타임즈는 KT 사건을 "임원급의 조직화된 증거 훼손(executive-level, institutionalized evidence tampering)"으로 표현했다.
그러면서 KT 사례가 "아시아·태평양 지역의 규제 동향을 추적하는 기업 준법·보안 전문가들에게 이번 국정감사는 규제 당국의 대응 방향을 보여주는 사례가 될 수 있다"고 평가했다.
이어 "규제 당국이 단순한 개인정보 유출 과징금을 넘어 사고 사실을 투명하게 공개할 의무를 강화하고, 은폐를 승인한 경영진에게도 책임을 묻는 방향으로 나아가고 있다"고 덧붙였다.
- 관련기사
- - 日 IT기업 보안 전문가 "KT 해킹, 신뢰받는 장비가 공격경로로 변한 사례" (2026/08/19)
- - 개인정보위 "KT 개인정보 유출신고 추가 접수" (2025/09/18)


저작권자(c) 프라임경제, 무단전재 및 재배포금지, AI 학습 및 활용 금지
많이 본 뉴스

(우) 07333 서울시 영등포구 여의대방로67길 9 (여의도동 44-33) 두일빌딩3층 | Tel : 02-761-6114 | Fax : 02-761-6163
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」

모바일 보기