



- 글자크기


[일문일답] "LGU+, DB 관리자 계정·라우터 관리 허술"
과기정통부, 침해 사고 원인 분석…"추가 유출 가능성 열어둬"
박지혜 기자
| pjh@newsprime.co.kr |
2023.04.27 16:07:31
[프라임경제] 정부가 지난 1월 발생한 LG유플러스(032640)의 개인정보 유출과 분산서비스거부(DDoS·디도스) 공격에 따른 접속 장애의 원인으로 회사의 정보보호 인력·조직·투자 부족을 꼽았다.
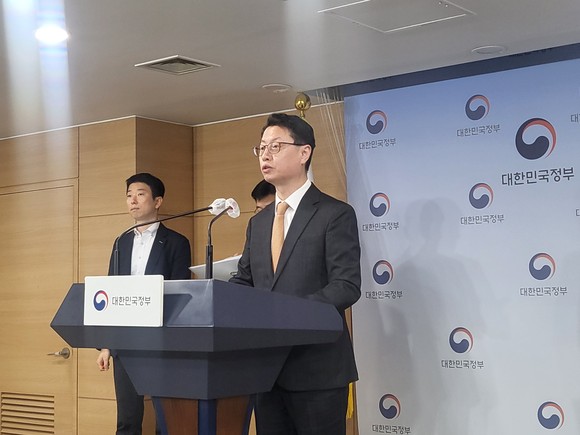
27일 정부서울청사에서 홍진배 과학기술정보통신부 네트워크정책실장이 LG유플러스 정보 유출·접속 장애 사고 원인과 조치방안 등을 발표하고 있다. = 박지혜 기자
과학기술정보통신부(이하 과기정통부)는 27일 정부서울청사에서 브리핑을 갖고 LG유플러스 침해 사고 분석 내용과 예방 및 대응 체계를 담은 'LG유플러스 침해 사고 원인 분석 및 조치 방안'을 발표했다.
홍진배 과기정통부 네트워크정책실장은 "과기정통부는 2개월간 진행한 조사에서 2018년 6월에 생성된 29만7117명의 LG유플러스 고객 정보가 고객 인증 시스템에서 유출된 것을 확인했다"며 "고객 정보가 유출될 수 있었던 건 LG유플러스의 고객 인증 시스템 취약, 대용량 데이터 이동 등 실시간 감시 체계가 없었기 때문"이라고 말했다.
특히 개인정보가 유출된 곳으로 추정되는 고객인증 데이터베이스(DB) 관리자 계정의 아이디와 비밀번호가 'admin'이라는 초기 암호를 그대로 사용했던 것으로 파악됐다. 또 다른 통신사와 달리 내부 라우터 장비가 외부에 노출돼 사이버 공격에 취약했던 것으로 드러났다.
이에 과기정통부는 시정조치로 LG유플러스에게 정보보호 인력과 예산을 타사 수준까지 확대할 것과 최고경영자(CEO) 직속 정보보호 조직 구성, 맞춤형 모의훈련과 C레벨 포함 보안 필수교육을 도입할 것을 요구했다.
또 분기별로 보안 취약점을 점검하고 실시간 모니터링 체계와 IT 자산 통합 관리 시스템 개발·구축, 라우터 보호 시스템(IPS) 등 보안 장비 확충하라고 했다.
다음은 홍진배 과기정통부 네트워크정책실장과의 일문일답.
-LG유플러스가 개인정보 유출을 인지한 시점이 정확히 언제인가.
"LG유플러스가 인지한 시점은 1월2일이다. 이후 1월10일 고객들에게 통지했다. 개인정보보호위원회가 고객 통지의 적정성에 대해 별도로 조사 중이다."
-개인정보 유출의 구체적인 경로가 확인되지 않았는데 대리점 유출 등 다른 가능성은 없나.
"16개 시나리오 중 가장 근거 있는 것을 기준으로 판단했다. 인증체계 관리 부실로 계정 비밀번호를 쉽게 탈취 가능한 상황이었다. 대리점이나 판매점을 통해 빠져나가는 경우도 생각해봤지만, 이들은 직접 접속에 한계가 있어 가능성 낮다."
-유출 규모가 29만명이 아니라 39만6000명이라는 얘기도 나온다.
"개인정보보호위원회와 계속 확인 작업 중이다. 이와 별도로 경찰청은 수사를 계속 진행하고 있다. 특별점검단은 조사할 수 있는 부분을 다 했다. 다만 이미지 파일 등이 올라와 있기 때문에 추후에 정보 유출이 추가 발생할 가능성도 열어두고 모니터링할 계획이다."
-LG유플러스는 유출 고객정보 규모를 초기에 18만명으로 공지했고 이후 11만명을 추가 공지했다. 앞으로 이렇게 늑장 신고나 축소 발표가 있을 경우 어떤 조치를 취할 건가.
"침해사고 신고에 대해서는 정보통신망법에서 개선해야 한다. 또 개보법에 따라 통지가 적정하게 이뤄졌는지 살펴보고 있다. 결과에 따라 추후 개보위에서 별도로 말할 수 있을 것이다."
-해지 고객 데이터 보유 기간을 넘겼나.
"개인정보 관련 위법성 여부는 개보위에서 별도로 조사 중이다. 현행법에 따라 탈퇴한 회원도 개별법에서 요구하는 경우 해지 고객 정보를 일정 기간 보유를 할 수 있다. 전자상거래보호법이라든가 국세와 관련된 법률에 따라 5년까지 개별법에서 요구하는 기간까지 보유할 수 있다. 해지 고객 정보 자체를 보유했다는 것만으로 위법으로 보기는 어렵다."
-원인을 전부 추정했다. 추후 원인이 새로 발견되면 또 시정조치할 건가.
"어떻게 나갔는지는 여러 시스템에 남은 로그로 확인해야 하는데 보존기간이 2년이다. 5년이 지나서 남은 게 없어서 가상으로 설명할 수가 없다. 다만 당시 외부 기관에서 취약점 분석 보고서를 통해 가입자 계정 취약점과 인증 취약점을 지목하고 있다. 16개 시나리오를 놓고 분석했을 때 가장 근거가 있는 시나리오로 판단된다."
-정보유출 정황이 나와도 부정하는 상황이 반복되고 있다. 법제 개선을 어떻게 할 건지.
"기업들이 침해 사고를 당한 사실 자체를 노출시키지 않으려는 게 강하다. 기본적으로 침해 사고를 신고 받은 사실에 대한 외부 노출을 제한하고, 신고하지 않았을 때 과태료를 상향하는 등 당근과 채찍 두 가지를 병행해 침해 사고 신고를 최대한 유도하려고 한다. 침해사고가 발생했을 때에는 빨리 신고하는 게 중요하다. 이 부분은 제도개선을 통해 조금 더 진전될 수 있도록 하겠다."
-현재는 LG유플러스 고객이 안전하다고 단정할 수 있나.
"침해사고에 있어서 100% 안전하다고 단정하기 어렵다. 다만 그때 나타났던 취약점에 대해서는 보완했다. 조사 과정에서 또 발견된 취약점도 이번에 보완했다. 취약점은 운영 과정에서 계속 발생한다. 그래서 모든 IT자산에 대해 취약점 점검을 분기별로 1회 이상 하도록 권고했다. 특히 인공지능(AI) 기반 모니터링 체제, 중앙관리시스템 등을 권고했는데 LG유플러스가 전향적으로 검토하고 있어 지금보다 보안 수준이 획기적으로 높아질 것으로 보인다."
-IP를 가짜 IP로 바꾸는 '스푸핑'이 이뤄졌다고 하는데 최종 IP 소재지가 확인됐는가.
"일반적으로 해커들이 공격을 할 때 공격 원점을 노출시키지 않기 위해 IP를 가짜 IP로 바꾼다. 가짜 IP로 바꿔 공격하면 검찰이나 조사하는 쪽이 추적하기가 어렵다. 그래서 이번 공격들도 IP를 스푸핑해서 공격했기 때문에 지금 경찰 조사나 추적이 시간이 걸리는 상황이다."
-추가적인 디도스 공격이 있었나.
"두 차례 이후에도 디도스 공격은 있었으나, 장애까지 이어지지 않았다. 조사가 들어간 이후에는 긴급 보안조치를 해서 방어했다."


저작권자(c) 프라임경제, 무단전재 및 재배포금지, AI 학습 및 활용 금지
많이 본 뉴스

(우) 07333 서울시 영등포구 여의대방로67길 9 (여의도동 44-33) 두일빌딩3층 | Tel : 02-761-6114 | Fax : 02-761-6163
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」

모바일 보기