



- 글자크기


[2026 국감] 해킹 위험 경고했는데…이억원 "기본부터 미흡"
한창민 의원 "금융회사서 대응요령 제대로 이행하지 않아"
장민태 기자
| jmt@newsprime.co.kr |
2026.10.08 17:59:01
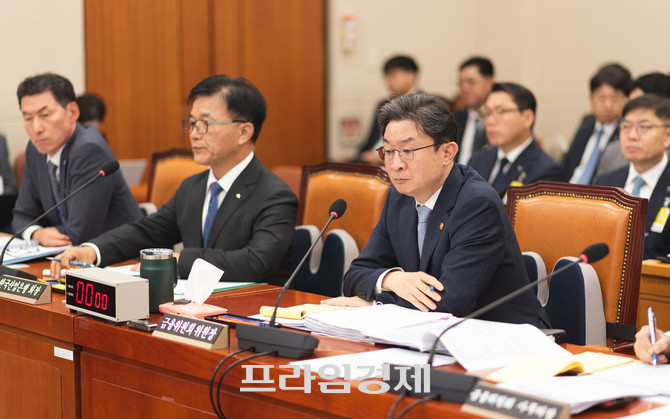
이억원 금융위원장이 8일 정무위원회 국정감사에 출석했다. ⓒ 프라임경제
[프라임경제] 최근 금융권 정보유출 사태에 앞서 금융보안원이 관련 취약점에 대한 안내와 점검을 강조했던 것으로 드러났다. 금융사의 대응이 기본적인 부분부터 미흡했다는 지적이 나온다.
국회 정무위원회 소속 한창민 사회민주당 의원은 8일 국정감사에서 이억원 금융위원장에게 금융보안원이 '프론티어 인공지능(AI) 보안 위협 금융변화 대응요령'을 발표한 사실을 알고 있는지 질의했다.
앞서 금융보안원이 지난 7월 발표한 대응요령은 AI 발전에 따라 금융 보안체계에 새로운 위협으로 대두되자 국내 금융권에 특화된 세부 지침을 안내하기 위해 마련됐다.
특히 대응요령은 외부 인터넷망에 직접 노출돼 공격자가 쉽게 접근할 수 있는 시스템을 우선 보완해야 할 대상으로 제시했다.
문제는 실제로 최근 정보유출 사태에서 외부 연동 시스템이 공격 경로로 이용됐다는 점이다. 금융보안원이 사전에 위험성을 강조했던 부분에서 사고가 발생한 셈이다.
일례로 신한은행과 현대캐피탈은 외부 대출모집 전용 간편조회 서비스, KB국민은행은 직원용 모바일업무지원시스템이 정보 유출 경로로 이용됐다. 이들 시스템은 엄격한 다중 인증 절차를 거치지 않아도 되는 서비스였다.
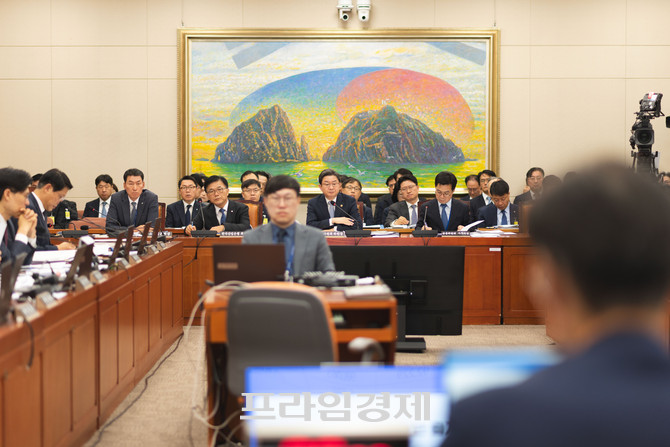
국회 정무위원회는 8일 금융위원회 대상 국정감사를 진행했다. ⓒ 프라임경제
한창민 의원은 "이번에 드러난 외부 시스템과 API의 취약점은 이미 대응요령에서 점검·관리하라고 강조했던 내용"이라며 "금융보안원은 지난달에도 금융회사 보안담당자 160명을 모아 AI 보안 대응 세미나를 개최했다"고 설명했다.
이어 "하지만 이같은 대응요령이 금융회사에서 제대로 이행되지 않아 이번 정보유출 사태가 벌어졌다"고 꼬집었다.
이에 대해 이억원 금융위원장은 "AI 해킹 위협을 계속 점검하고 있는데, 우리의 대응 방식은 아주 기본적인 부분도 굉장히 미흡했다"며 "저희가 더 철저하게 점검해 바꿔나가겠다"고 강조했다.
한창민 의원은 "이 부분에 대해 그동안 어떻게 점검했고 실태가 어떻게 파악됐는지 자료로 정리해 답변해야 한다"고 말했다.


저작권자(c) 프라임경제, 무단전재 및 재배포금지, AI 학습 및 활용 금지
많이 본 뉴스

(우) 07333 서울시 영등포구 여의대방로67길 9 (여의도동 44-33) 두일빌딩3층 | Tel : 02-761-6114 | Fax : 02-761-6163
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」

모바일 보기