



- 글자크기


개인정보위-보건복지부, 의료기관 개인정보 보호 강화
주요 EMR 시스템 사업자 대상 보안기능 개선 권고
박지혜 기자
| pjh@newsprime.co.kr |
2024.01.11 16:04:57
[프라임경제] 개인정보보호위원회(이하 개인정보위)는 지난 10일 올해 들어 첫 전체회의를 열고, 의료기관의 개인정보 보호조치 강화를 위한개선사항을 의결했다고 11일 밝혔다.
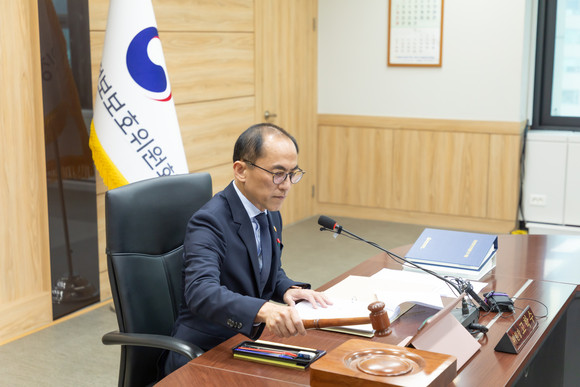
고학수 개인정보보호위원회 위원장이 지난 10일 오후 서울 종로구 정부서울청사에서 2024년 제1회 개인정보보호위원회 전체회의 개회를 알리며 의사봉을 두드리고 있다. ⓒ 개인정보보호위원회
먼저 개인정보위는 의료기관의 환자 개인정보 유출사건 후속으로 보건복지부의 협조를 받아 지난해 6월~9월간 전자의무기록(EMR) 시스템을 제공하는 상위 5개 사업자(7개 소프트웨어)를 조사한 결과, 일부 EMR 시스템이 환자 개인정보 보호에 필요한 기능을 부분적으로 미흡하게 제공하고 있는 것을 확인하고 조사 대상 사업자에게 개선을 권고했다.
5개 사업자는 △유비케어 △비트컴퓨터 △이지케어텍 △포인트임플란트 △이지스헬스케어다.
나아가 개인정보위는 조사와 병행해 보건복지부와 긴밀한 협의를 거쳐 의료기관이 사용하는 EMR 시스템의 전반적인 개인정보보호 수준 향상을 위해 'EMR 인증기준' 및 '청구소프트웨어 적정성 검사기준'을 강화하기로 했다.
이에 따라 보건복지부와 한국보건의료정보원, 건강보험심사평가원은 EMR 인증기준 및 청구소프트웨어 적정성 검사기준을 구체화하는 작업을 진행할 예정이다. 특히 권한 없는 자의 시스템 접근을 막고, 사고 발생 시 책임추적성을 강화하는 것이 핵심 내용이다.
개인정보위는 의료기관의 환자 개인정보 관리책임을 강화하기 위한 구체적인 방안을 마련해 안내할 예정이다.


저작권자(c) 프라임경제, 무단전재 및 재배포금지, AI 학습 및 활용 금지
많이 본 뉴스

(우) 07333 서울시 영등포구 여의대방로67길 9 (여의도동 44-33) 두일빌딩3층 | Tel : 02-761-6114 | Fax : 02-761-6163
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」
상호명 : (주)프라임경제 (제호:프라임경제) | 회장 : 이승찬 | 발행인 : 이종엽 | 편집인 : 이 호 | 청소년보호관리책임자 : 정호수
인터넷신문 등록 No.서울,아00487 등록일자:2008년01월04일 발행일자:2005년10월01일
Copyright ⓒ 2005 프라임경제 All rights reserved.
「본지는 한국신문윤리위원회의 서약사로서 신문윤리강령을 준수합니다.」

모바일 보기